

- Главная
- Категорирование КИИ: этапы, участники и комплект документов
Категорирование КИИ: этапы, участники и комплект документов

Категорирование объектов КИИ определяет, какую категорию значимости присвоить объекту или почему категория ему не требуется. Комиссия субъекта КИИ оценивает возможные последствия компьютерных инцидентов, оформляет решение и готовит сведения для ФСТЭК России.
При категорировании объектов критической информационной инфраструктуры (КИИ) сложнее всего обосновать решение комиссии. Почему выделены именно эти объекты? Откуда взяты значения показателей? Учтены ли зависимости между системами? Кто подтвердил возможные последствия отказа?
Если ответы остались в переписке, а расчёты разошлись по нескольким таблицам, восстановить основания решения будет трудно. Особенно через несколько лет, когда изменятся инфраструктура и состав комиссии.
Разберём последовательность категорирования объектов КИИ: кто участвует, какие документы готовят на каждом этапе и как SECURITM помогает связать исходные данные, расчёты и результаты работы.
Работа проходит в шесть этапов. Сначала определяют статус организации и собирают исходные данные. Затем организуют комиссию, формируют перечень объектов и оценивают их значимость. После этого утверждают акт и направляют сведения во ФСТЭК. Далее контролируют изменения и пересматривают результаты.
Что такое категорирование объектов КИИ и какие требования учитывать
По результатам объекту присваивают I, II или III категорию значимости либо принимают решение об отсутствии необходимости присвоения категории. I категория является наивысшей.
Основу процедуры категорирования объектов КИИ составляют:
- Федеральный закон от 26.07.2017 № 187-ФЗ "О безопасности критической информационной инфраструктуры Российской Федерации".
- Правила категорирования, утверждённые постановлением Правительства РФ от 08.02.2018 № 127.
- Перечень типовых отраслевых объектов КИИ, утверждённый распоряжением Правительства РФ от 26.02.2026 № 360-р, с учётом изменений.
- Действующие отраслевые особенности категорирования, если они установлены для соответствующей сферы.
- Приказ ФСТЭК России от 22.12.2017 № 236, устанавливающий форму направления сведений о результатах категорирования, с учётом изменений.
В действующей процедуре отправной точкой служит сопоставление инфраструктуры с типовыми отраслевыми объектами. Использовать старую схему с обязательным предварительным выделением "критических процессов" некорректно. При этом функции систем и последствия их нарушения по-прежнему нужно анализировать.
Перечень типовых объектов не присваивает категорию автоматически. Значимость определяют по последствиям компьютерных инцидентов и значениям применимых показателей.
Этап 1. Определить статус организации и собрать исходные данные
Сначала устанавливают, обладает ли организация признаками субъекта КИИ по статье 2 Закона № 187-ФЗ. Одного кода ОКВЭД для такого вывода недостаточно: необходимо учитывать фактическую деятельность, используемые системы и основания владения ими.
Затем собирают сведения об информационных системах, информационно-телекоммуникационных сетях и автоматизированных системах управления, принадлежащих организации на праве собственности, аренды или ином законном основании. Для каждой системы уточняют назначение, состав, владельца, расположение, пользователей и зависимости.
Участники: руководитель, специалисты ИБ и ИТ, владельцы систем, представители профильных подразделений. Юристы помогают проверить правовые основания и границы ответственности.
Результат: обоснованная позиция о статусе организации и исходный реестр систем с подтверждающими материалами. Аналитическая записка и опросные листы удобны для организации работы, но не являются универсальными обязательными формами по Постановлению Правительства РФ № 127.
В SECURITM данные организации и инфраструктуры можно вести в общей модели активов. Системы связываются с владельцами, документами и другими объектами. Интеграции с источниками инфраструктурных данных помогают актуализировать технические сведения. При этом назначение системы и последствия её отказа должны подтвердить специалисты организации.
Этап 2. Организовать работу постоянно действующей комиссии
Комиссию по категорированию создают решением руководителя субъекта КИИ. Она является постоянно действующей: после подписания первого акта её работа не заканчивается.
Состав определяют по пункту 11 Правил и применимым отраслевым особенностям. В него входят руководитель или уполномоченное лицо, профильные специалисты, представители ИТ и связи, сотрудники, отвечающие за безопасность объектов. Также учитывают участие специалистов по эксплуатации технологического оборудования, промышленной безопасности, гражданской обороне и защите от чрезвычайных ситуаций. Если обрабатывается государственная тайна, включают представителей соответствующего подразделения.
Практическое распределение работы выглядит так:
- Руководитель организует процесс и утверждает акт категорирования, подписывает сведения, направляемые во ФСТЭК России.
- Комиссия рассматривает исходные данные, оценивает последствия и принимает решение.
- ИТ и эксплуатация подтверждают устройство систем и технические зависимости.
- Владельцы функций и технологические специалисты подтверждают последствия нарушения работы.
- ИБ организует анализ угроз и подготовку материалов.
- Финансовые специалисты предоставляют данные для применимых экономических показателей.
Последние роли описывают организацию работы, а не заменяют нормативные требования к составу комиссии. Привлечённый консультант может помочь с расчётами и документами, но ответственность субъекта КИИ сохраняется.
Результат: приказ о создании комиссии. Для управления работой полезно дополнительно определить порядок взаимодействия, исполнителей и внутренние сроки.
Мастер КИИ в SECURITM позволяет сформировать состав комиссии, указать роли участников и подготовить приказ с положением о комиссии.
Этап 3. Сформировать перечень объектов, подлежащих категорированию
Комиссия сопоставляет реальные системы с типовыми отраслевыми объектами. Нужно проверить функции и границы каждой системы, а также применимость отраслевого описания.Не следует автоматически считать каждый сервер отдельным объектом КИИ. Обратная крайность, объединение всей инфраструктуры в один объект без обоснования, тоже мешает корректно оценить последствия.
Для вновь создаваемых объектов, не вошедших в типовые перечни, предусмотрен отдельный порядок пункта 22 Правил. Отсутствие подходящего наименования в перечне само по себе не освобождает от анализа.
Участники: комиссия, владельцы систем, ИТ, ИБ и технологические подразделения.
Результат: перечень объектов КИИ, подлежащих категорированию, с понятными границами и сопоставлением с типовыми объектами.
В SECURITM мастер помогает связать системы с типовыми отраслевыми объектами, проверить заполненность карточек и сформировать перечень. Рекомендации по сфере деятельности сокращают поиск, а решение о соответствии принимает комиссия.
Этап 4. Оценить последствия и определить категорию
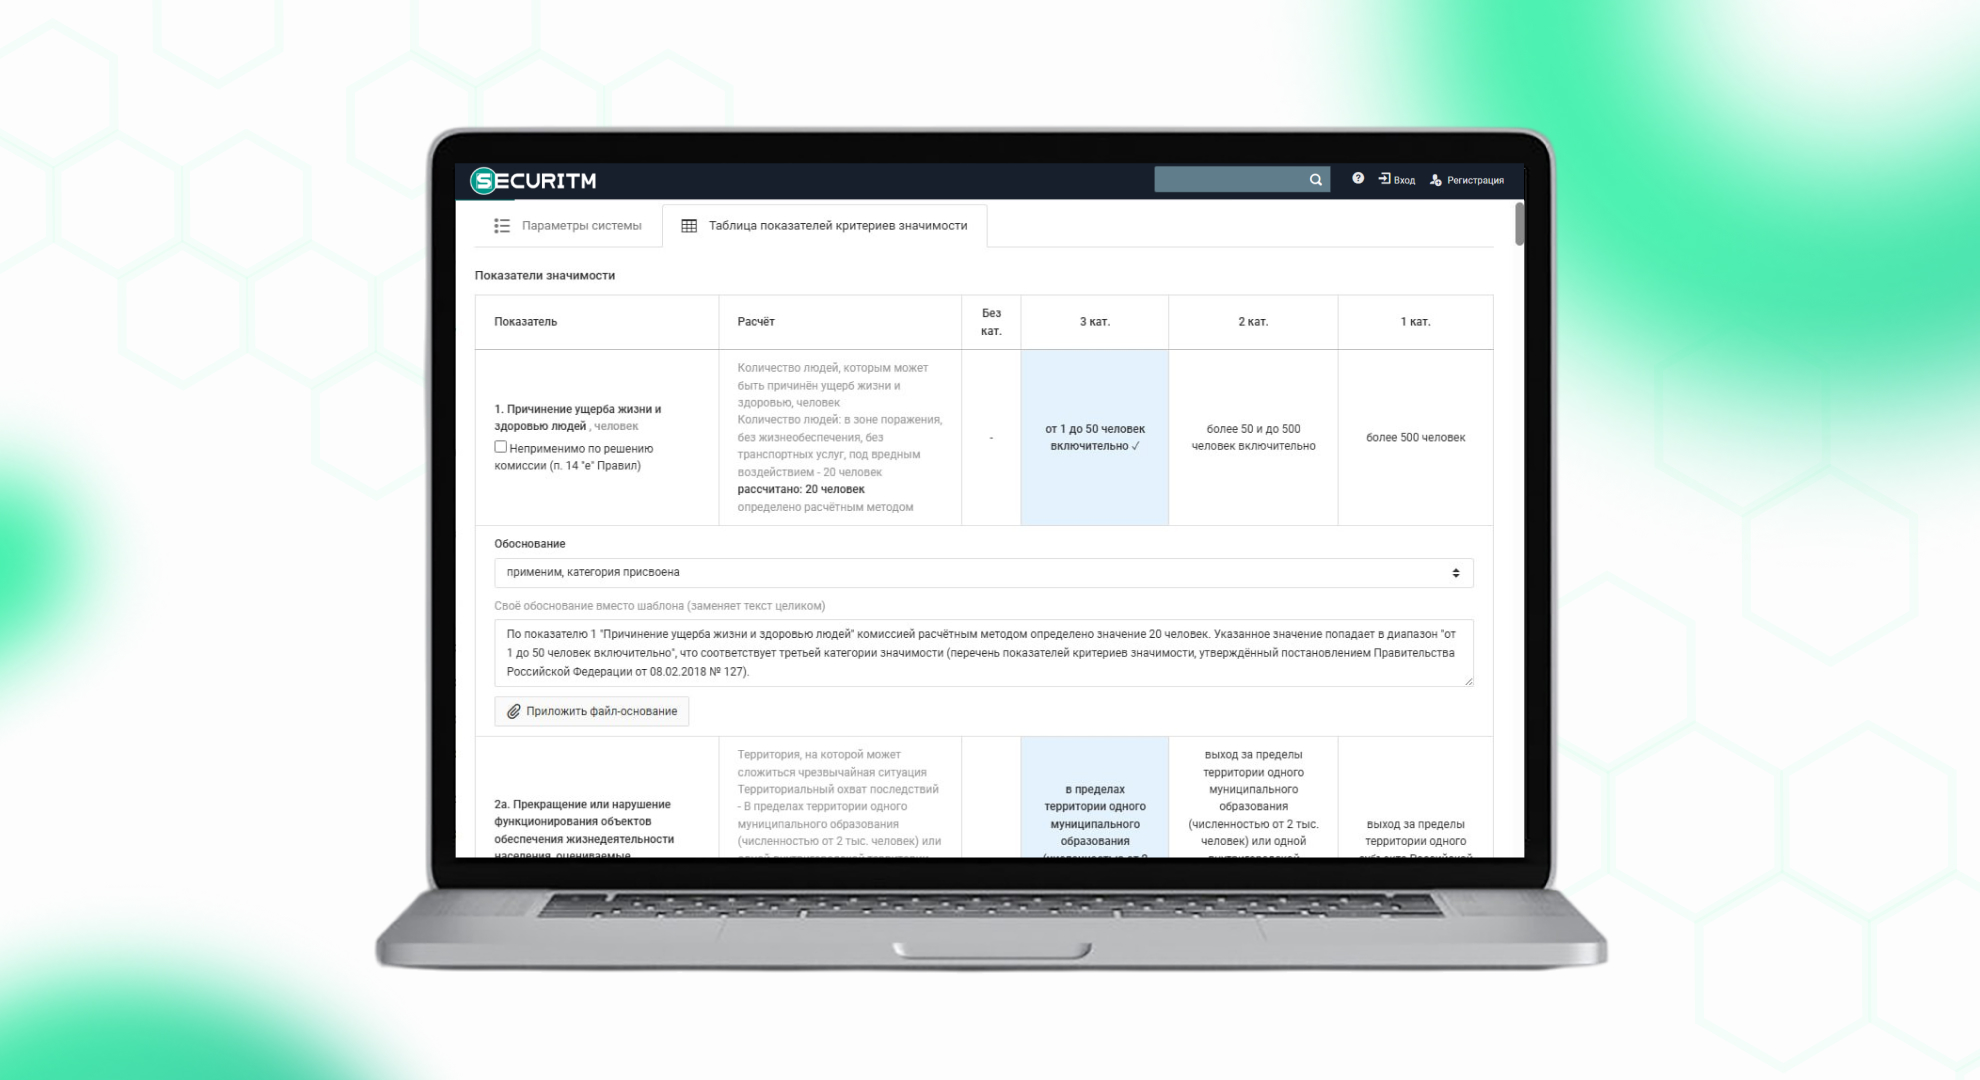
Комиссия рассматривает возможные действия нарушителей и другие источники угроз, анализирует сценарии компьютерных инцидентов. Правила требуют учитывать наихудшие сценарии с максимально возможным ущербом и зависимости между объектами.Для каждого показателя критериев значимости нужно определить значение либо обосновать неприменимость. Оценка охватывает социальные, политические, экономические, экологические последствия, а также последствия для обороны страны, безопасности государства и правопорядка.
Категорию устанавливают по наиболее высокому достигнутому уровню значимости. Отсутствие категории также должно опираться на проверяемые расчёты и обоснования.
Например, при оценке производственной системы недостаточно рассчитать стоимость восстановления сервера. Нужно рассмотреть, как отказ повлияет на технологическое оборудование, безопасность людей и связанные системы.
Участники: комиссия при поддержке профильных, технических и финансовых специалистов.
Результат: значения показателей, сценарии, расчёты, подтверждающие материалы и решение комиссии.
В SECURITM мастер формирует показатели на основании введённых параметров, поддерживает отраслевые подсказки и позволяет указать неприменимость показателя с обоснованием. Это сокращает ручной перенос данных. Достоверность исходных значений и обоснованность решения остаются задачей комиссии.
Этап 5. Подготовить акт и направить сведения во ФСТЭК
Решение комиссии оформляют актом. В нём отражают сведения об объекте и присвоенную категорию либо отсутствие необходимости её присвоения. Допускается единый акт для нескольких объектов одного субъекта.
Акт подписывают члены комиссии и утверждает руководитель субъекта КИИ.
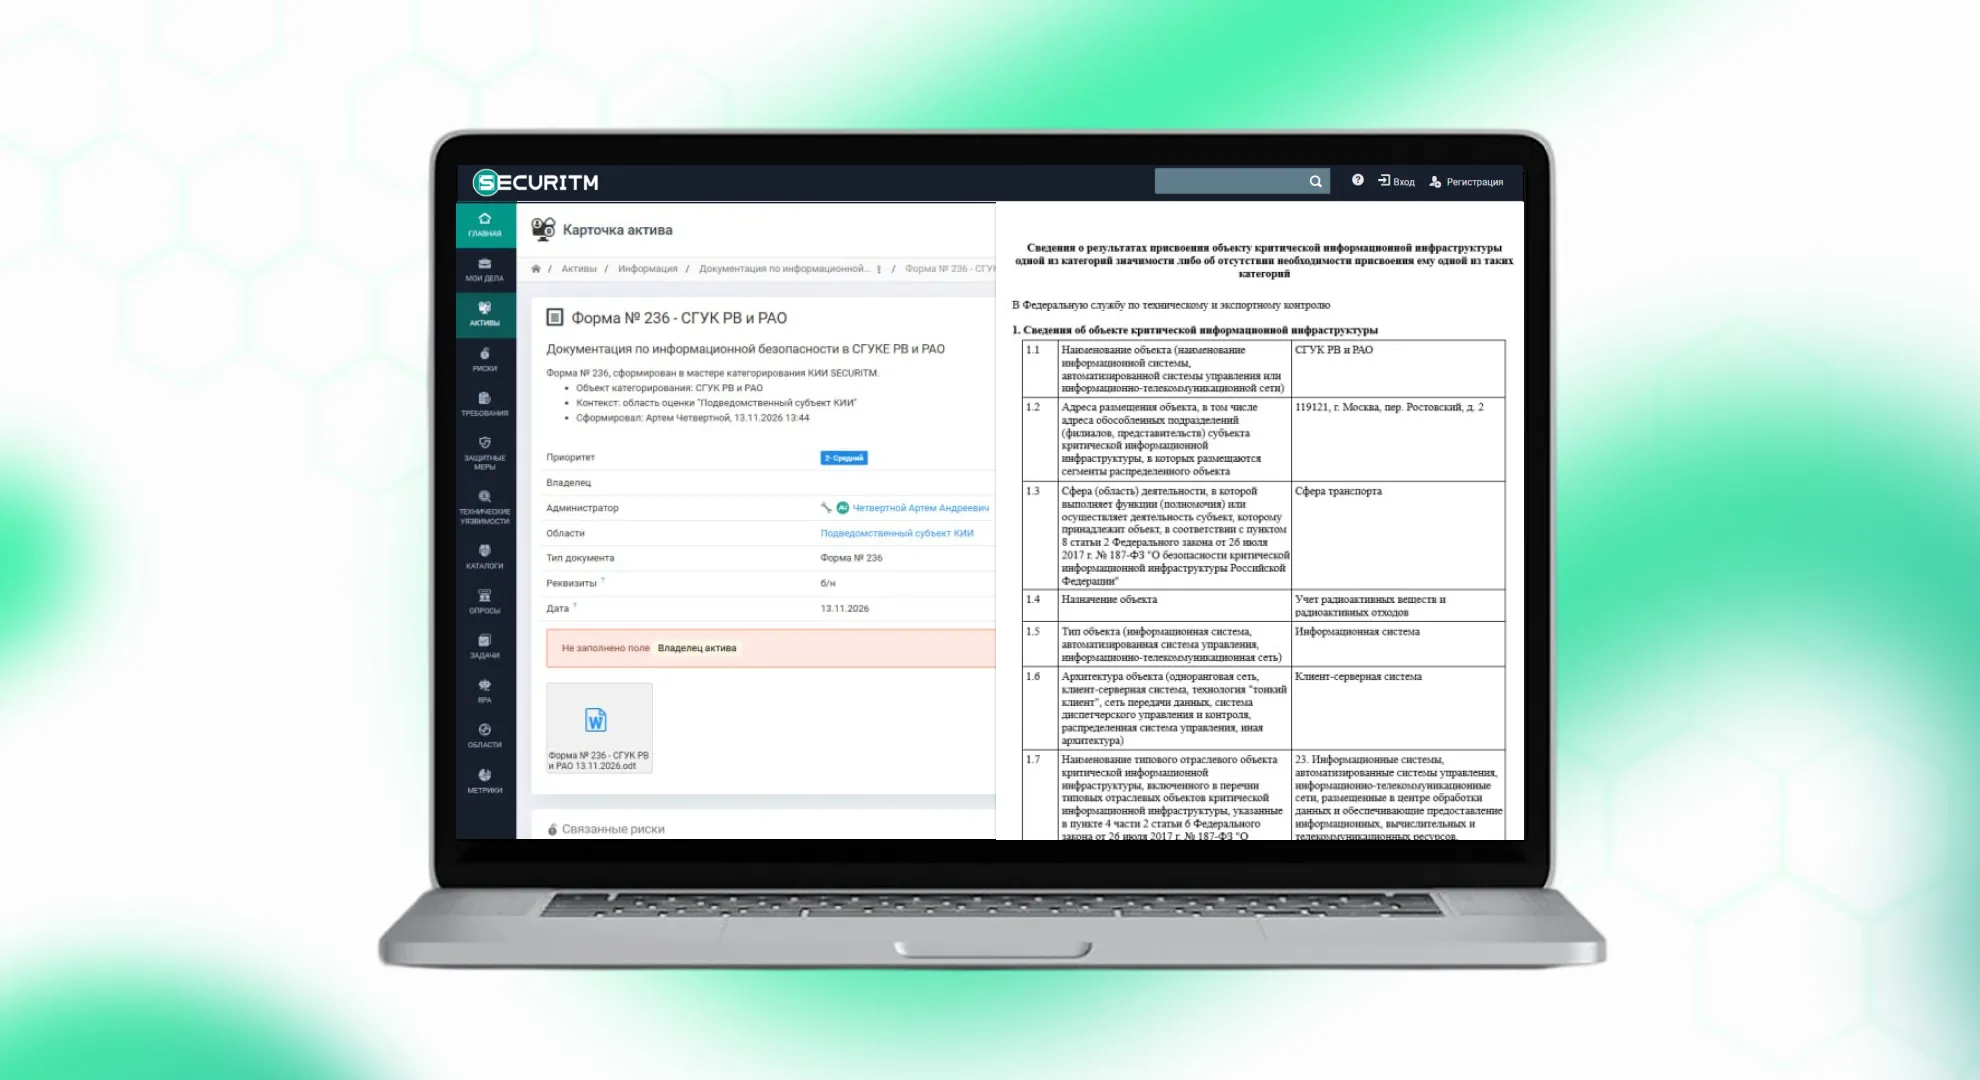
Затем подготавливают сведения по форме, утверждённой приказом ФСТЭК № 236. Акт и сведения имеют разное назначение: внутреннее решение комиссии не заменяет установленную форму направления результатов.
Результат: утверждённый акт категорирования, направленные сведения по форме приказа № 236 и подтверждение их направления. Полученную корреспонденцию ФСТЭК сохраняют вместе с материалами категорирования.
По пункту 17 Правил сведения направляют в течение 10 рабочих дней после утверждения акта. При этом часть 5 статьи 7 Закона № 187-ФЗ использует формулировку "в десятидневный срок". Для внутреннего планирования разумно закладывать отправку в пределах 10 календарных дней, чтобы учесть различие формулировок.
В SECURITM можно сформировать протоколы заседаний комиссии, акт категорирования и сведения по форме № 236, скачать документы и связать их с соответствующими объектами. Перед подписанием и отправкой необходимо проверить содержание и актуальность формы
Этап 6. Контролировать изменения и пересматривать результаты
Категорирование объекта КИИ связано с дальнейшим обеспечением безопасности. Для значимых объектов применяются требования к созданию системы безопасности и мерам защиты, в том числе приказы ФСТЭК № 235 и № 239.
Модель угроз, техническое задание на систему безопасности и эксплуатационные регламенты относятся к последующим работам. Их не следует смешивать с универсальным комплектом документов для категорирования КИИ.
По общему правилу результаты пересматривают не реже одного раза в пять лет, если отраслевые особенности не устанавливают иные сроки. Также учитывают предусмотренные Правилами основания для внепланового пересмотра. При изменении ранее направленных сведений пункт 19.1 устанавливает срок их обновления: не позднее 20 рабочих дней со дня изменения.
Результат: актуальные сведения об объектах, документы пересмотра при наличии оснований и подтверждения направления обновлений.


Какие документы нужны для категорирования КИИ
Комплект удобно разделить на документы процедуры и материалы, которые подтверждают решение комиссии. Это помогает проверить готовность к завершению работы и сохранить основания для будущего пересмотра.
Документы процедуры:
- Решение руководителя о создании постоянно действующей комиссии, обычно оформленное приказом. Фиксирует состав комиссии, распределение и обязанности участников комиссии.
- Перечень объектов КИИ, подлежащих категорированию. Определяет, какие объекты рассматривает комиссия.
- Протоколы заседаний комиссии по категорированию. Фиксируют рассмотренные вопросы и решения комиссии.
- Акт категорирования. Закрепляет решение о присвоении категории либо об отсутствии необходимости её присвоения. Подписывается членами комиссии и утверждается руководителем.
- Сведения по форме приказа ФСТЭК № 236. Предназначены для направления результатов категорирования во ФСТЭК. Акт их не заменяет.
Материалы для обоснования решения:
- Реестр систем, сведения об их назначении, составе, владельцах и зависимостях.
- Результаты сопоставления систем с типовыми отраслевыми объектами.
- Сценарии компьютерных инцидентов и описание возможных последствий.
- Расчёты показателей значимости, исходные данные и подтверждающие материалы.
- Обоснования неприменимости отдельных показателей.
Аналитические записки, опросные листы и отдельные расчётные файлы помогают организовать работу, но не являются универсальными обязательными формами по ПП № 127. Способ оформления выбирают с учётом применимых требований и порядка работы комиссии.
Также сохраняют подтверждение направления сведений и полученную корреспонденцию ФСТЭК: замечания, ответы на них, уведомление о внесении значимого объекта в реестр. При пересмотре к комплекту добавляют новые решения, актуализированные сведения и подтверждения их направления.
Как мастер КИИ помогает пройти категорирование
В SECURITM мы объединили подготовку к категорированию в пошаговый мастер. Исходные данные, объекты, комиссия, показатели и документы доступны в одном рабочем пространстве. Специалист собирает и проверяет сведения, система выполняет расчёты по введённым параметрам и формирует документы.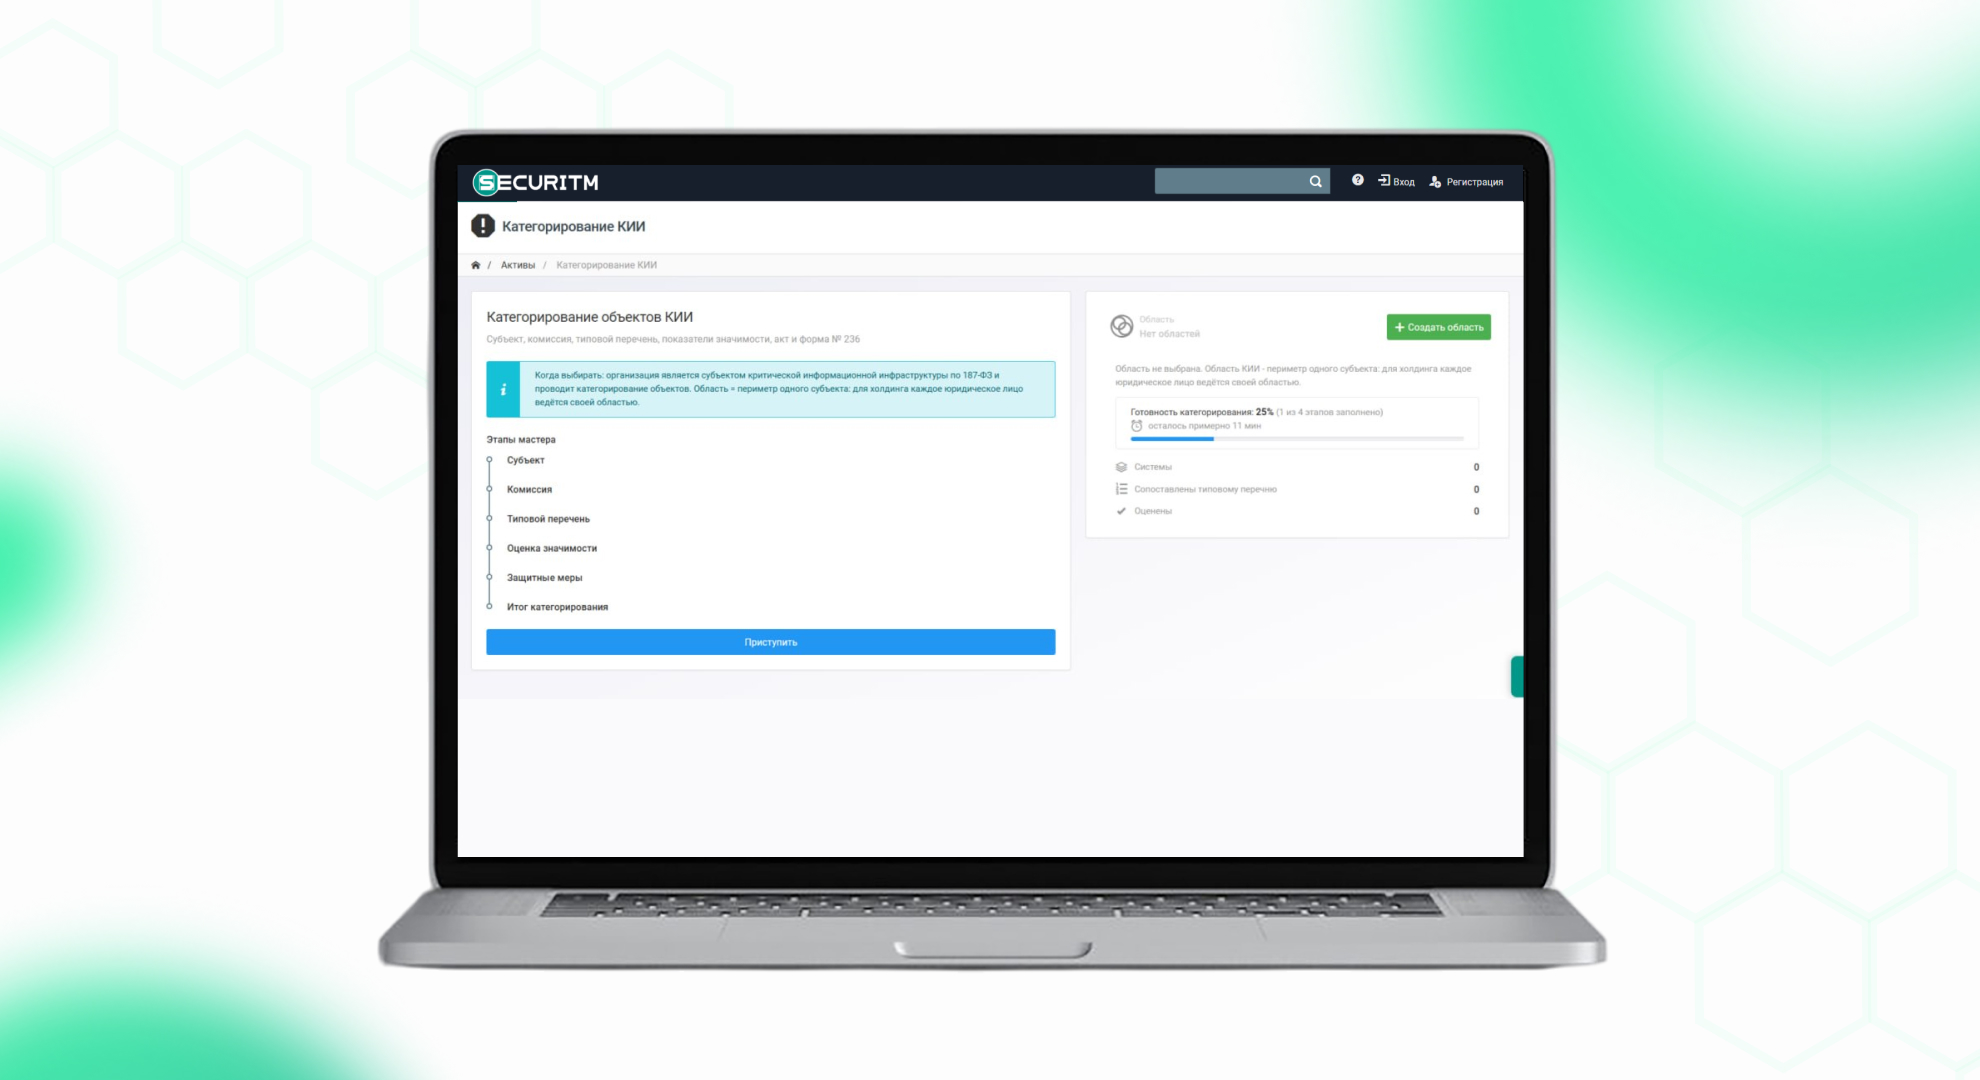
Мастер помогает организовать работу на каждом шаге:
- Подготовить работу комиссии. Специалист указывает участников и их роли, мастер помогает сформировать приказ и положение о комиссии. Меньше времени уходит на ручное заполнение реквизитов и списков. В дальнейшем становится легче контролировать кадровый состав комиссии.
- Сформировать перечень объектов. Команда сопоставляет системы с типовыми отраслевыми объектами, используя рекомендации по сфере деятельности. Сведения остаются связаны с общей моделью активов, а решение о соответствии принимает комиссия.
- Оценить значимость. Специалист вводит исходные параметры и фиксирует обоснования, мастер рассчитывает показатели с учётом применимых отраслевых особенностей. Обоснование неприменимости можно сохранить в процессе оценки.
- Подготовить документы. Мастер формирует акт категорирования, протоколы заседаний комиссии и сведения по форме приказа ФСТЭК № 236. Реквизиты субъекта и сведения о системах используются в связанных документах, что сокращает повторный ввод.
- Проверить готовность. Мастер показывает прогресс, объекты, категории и подготовленные документы. Предупреждения о незаполненных данных помогают определить, какую информацию ещё нужно запросить у коллег.
Например, если для оценки экономического показателя нужны сведения финансового подразделения, мастер помогает выполнить расчёт после их ввода. Сам размер возможного ущерба должны обосновать специалисты организации. Такое распределение работы сохраняет за комиссией экспертное решение и сокращает рутинные операции.
После категорирования работу можно продолжить в других модулях SECURITM: связать объект с требованиями, защитными мерами, рисками и уязвимостями. Задачи можно назначать исполнителям и контролировать сроки с напоминаниями. Метрики помогают отслеживать объекты КИИ, проведённое категорирование и актуальность данных комиссий.
При пересмотре команда возвращается к существующей модели инфраструктуры и материалам, уточняя изменившиеся данные. Работа перестаёт зависеть от одной таблицы и памяти специалиста. При этом автоматизация не подменяет экспертную оценку и не гарантирует принятие сведений регулятором.
Хотите увидеть, как организовать эту работу в SECURITM? Предлагаем посмотреть запись практического вебинара "Бегущий по лезвию 187-ФЗ. Категорируем объекты КИИ без ошибок и риска штрафов". В программе руководителя отдела экспертизы ИБ Артёма Четвертного: определение сфер деятельности и объектов, формирование комиссии, оценка показателей значимости и дальнейшее ведение объекта. Запись поможет познакомиться с практическим подходом перед работой с собственными системами.
Хороший результат категорирования можно проверить по цепочке: объект, исходные данные, сценарий, показатель, обоснование, решение, документ. Если эта цепочка сохраняется, проще организовать пересмотр и объяснить позицию комиссии.
Посмотрите, как SECURITM помогает субъектам КИИ организовать категорирование и дальнейшую работу с объектами