

- Главная
- Интеграция SECURITM с AppSec.Hub
Интеграция SECURITM с AppSec.Hub
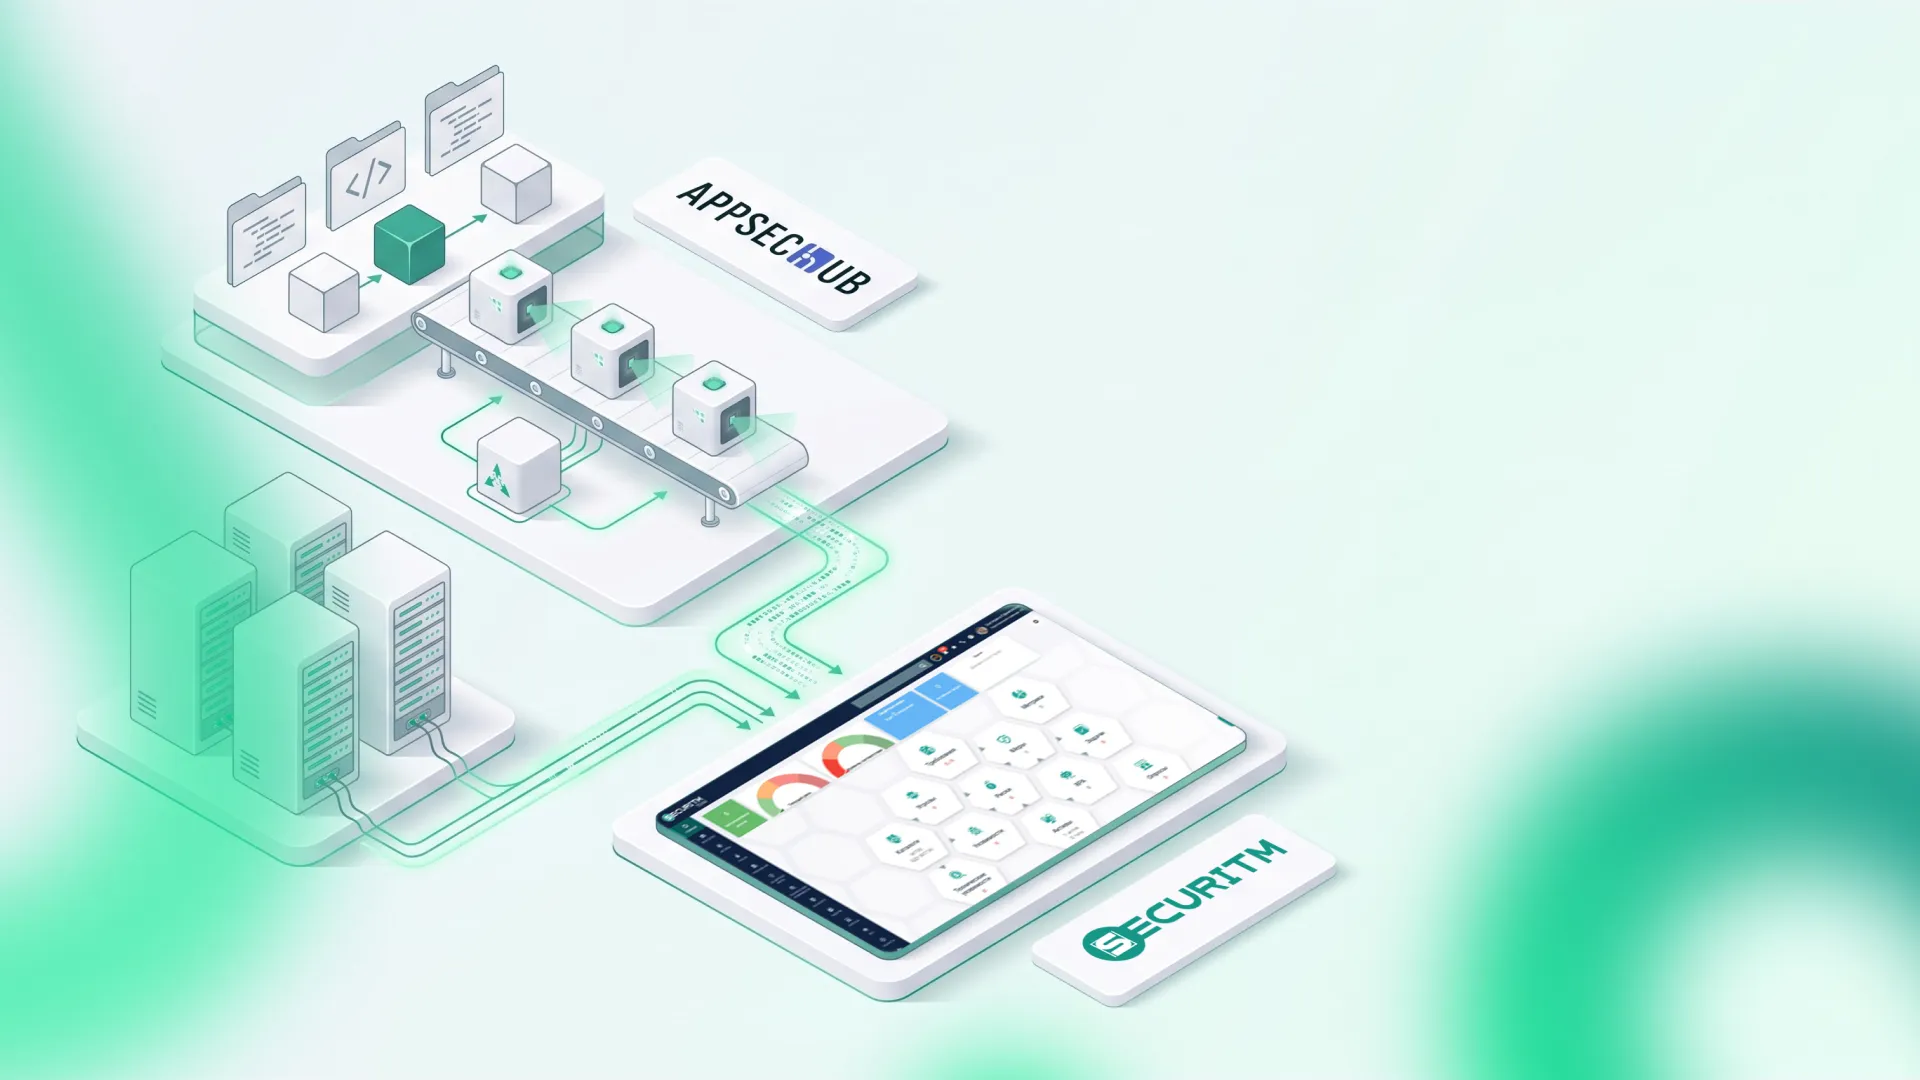
В компании со своей разработкой уязвимости живут в двух мирах. Инфраструктурные находит сканер сети, и ими занимается служба ИБ. Уязвимости в коде и зависимостях находят SAST, DAST и SCA, и они остаются внутри процесса разработки. AppSec.Hub, DevSecOps-платформа, наводит порядок во втором мире. Но руководитель ИБ все равно видит две разные картины и не может сравнить, где риск выше.
Интеграция соединяет их. Результаты из AppSec.Hub попадают в SECURITM, и уязвимости приложений становятся частью общего процесса управления уязвимостями и рисками.
Приложения и репозитории как активы
SECURITM создает активы типа Система, Веб-сайт и Репозиторий исходного кода. В реестре появляются приложения компании, сервисы и репозитории, которые раньше были видны только разработчикам. К ним можно привязать владельцев, критичность и риски так же, как к серверам. Активы, о которых AppSec.Hub давно не сообщал, уходят в архив по заданному сроку.
Уязвимости кода в модуле VM
Находки SAST, DAST и SCA сканеров попадают в модуль управления уязвимостями рядом с инфраструктурными. Импорт можно ограничить по уровню severity. Каждая уязвимость привязана к системе или репозиторию, по ней ставится задача с ответственным и сроком. Служба ИБ видит, в каких приложениях больше всего проблем и как быстро команды их устраняют.
Безопасная разработка в цифрах
Результаты сканирований помогают в оценке соответствия требованиям по безопасной разработке. В базе требований SECURITM есть, например, ГОСТ Р 71207-2024 о статическом анализе программного обеспечения. Данные из AppSec.Hub показывают, что анализ действительно проводится и его результаты отрабатываются.
В модуле метрик появляется показатель по данным AppSec.Hub. На его основе и на данных модуля уязвимостей можно отслеживать, как меняется число открытых уязвимостей в коде и сроки их устранения.
Как начать
Для подключения нужна учетная запись AppSec.Hub с правами на подключение по API и чтение всех объектов, ее выдает производитель. Инструкция по настройке есть в справке, а как данные работают в SECURITM, можно посмотреть на демонстрации системы.