

- Главная
- Интеграция SECURITM с КАУЧ
Интеграция SECURITM с КАУЧ
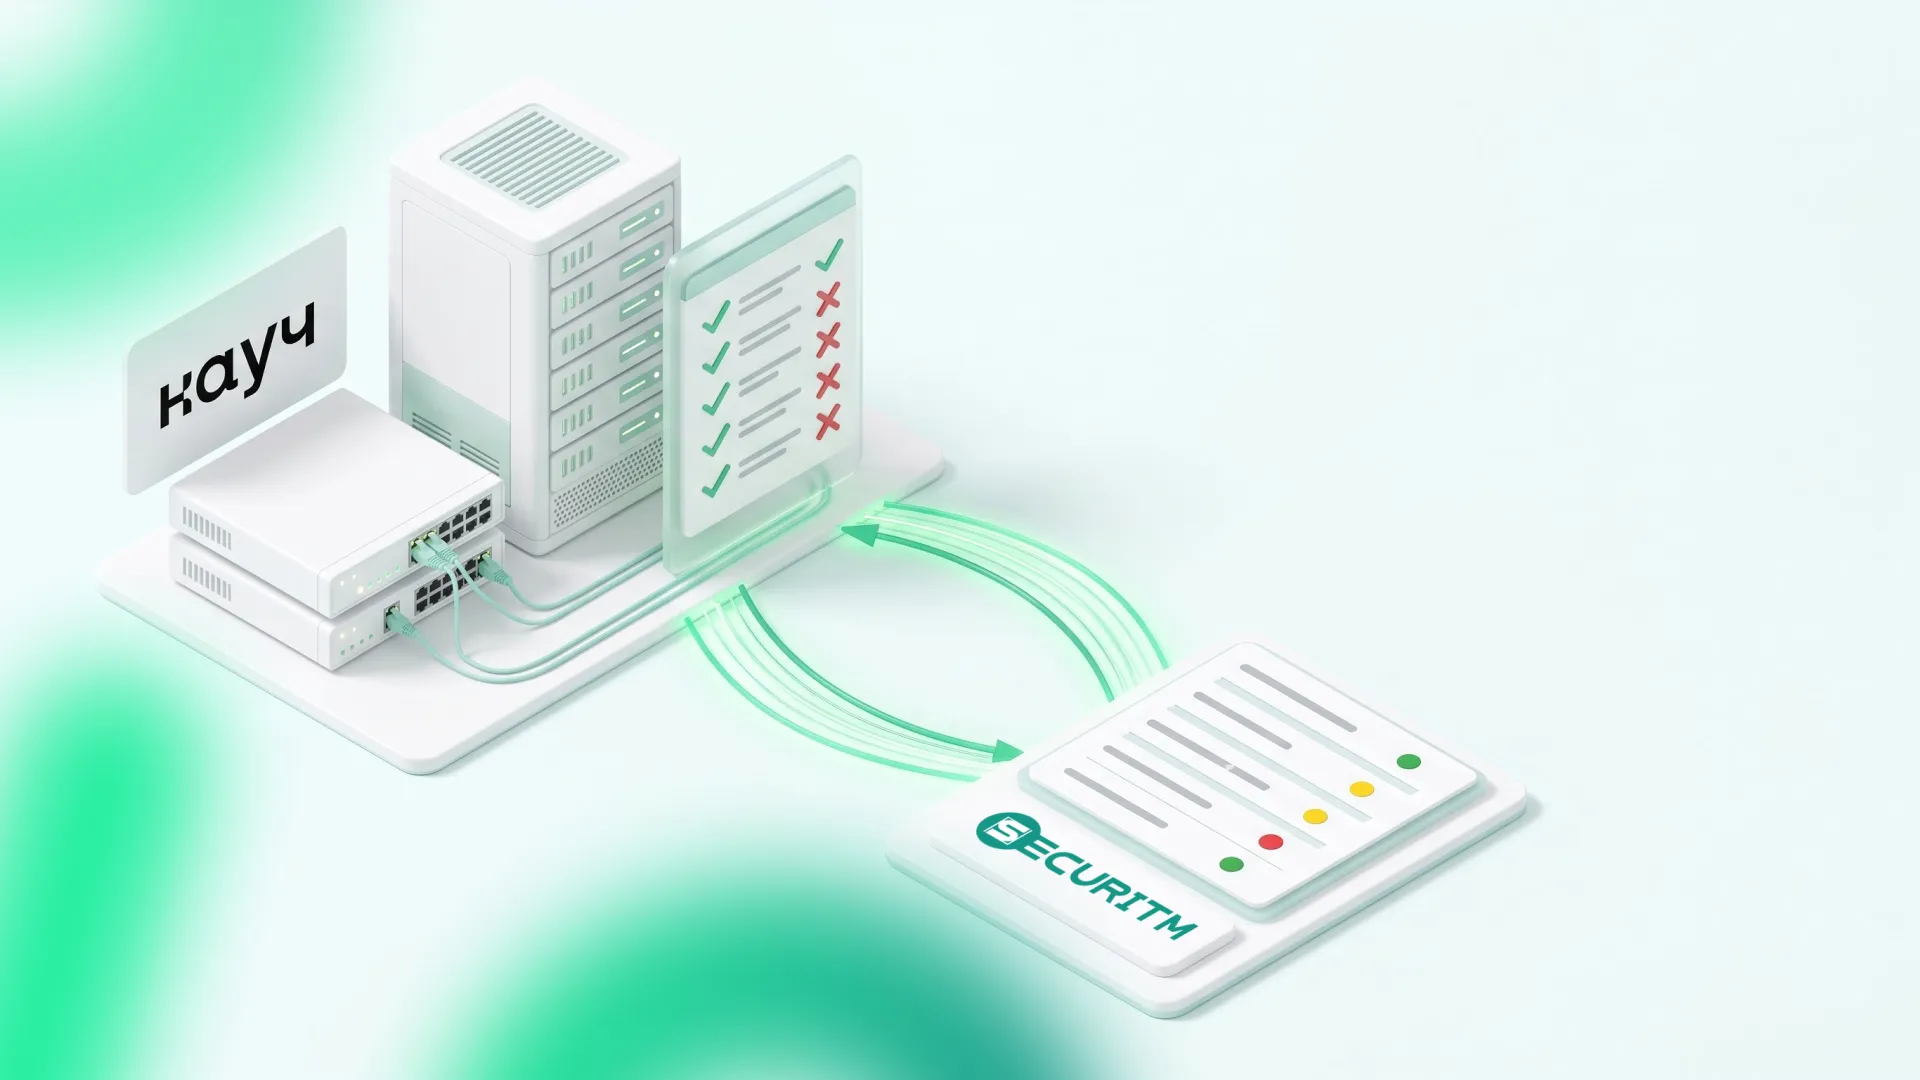
КАУЧ проверяет, насколько конфигурации серверов и сетевого оборудования соответствуют установленным требованиям. Это важная часть защиты, потому что многие инциденты начинаются с ослабленных настроек. Но результаты проверок часто остаются в консоли КАУЧ, а новые серверы попадают на контроль с опозданием или не попадают вовсе.
Интеграция работает в обе стороны. SECURITM забирает из КАУЧ хосты и результаты проверок, а сам может ставить новые активы на контроль и запускать проверки.
Результаты проверок в управлении уязвимостями
Хосты из КАУЧ сопоставляются с реестром активов по IP-адресу. Если совпадения нет, SECURITM создает новый актив. Результаты проверок конфигураций попадают в модуль технических уязвимостей с названием проверки, описанием, рекомендацией и уровнем критичности. Импорт можно ограничить по критичности, чтобы начать с самого важного.
Дальше несоответствие конфигурации обрабатывается как любая другая уязвимость: с приоритетом, ответственным, сроком и контролем устранения.
Новые серверы сразу на контроле
Через модуль RPA SECURITM передает активы в КАУЧ. Например, когда в реестре появился новый сервер или у актива сменился статус, автоматизация добавляет его в КАУЧ как ресурс и сразу запускает проверку. Администратору КАУЧ не нужно следить за появлением новых машин вручную.
Отдельная операция запускает проверку уже добавленного ресурса по событию в SECURITM: по кнопке, после изменения актива или в заданную дату. Регулярные проверки при этом остаются на расписании КАУЧ.
Конфигурации и соответствие требованиям
Требования к настройкам систем есть в большинстве стандартов и нормативных документов по ИБ. Результаты проверок КАУЧ показывают в SECURITM, как обстоят дела на самом деле. На их основе строятся метрики, а через метрики можно автоматически рассчитывать выполнение требований.
Как начать
Для подключения нужны адрес сервера КАУЧ и API-токен с правами на чтение ресурсов и результатов, создание ресурсов и запуск проверок. На контролируемых хостах должен стоять агент КАУЧ или быть сетевой доступ по SSH или SMB. Инструкция по настройке есть в справке.