

- Главная
- Интеграция SECURITM с Solar Dozor
Интеграция SECURITM с Solar Dozor
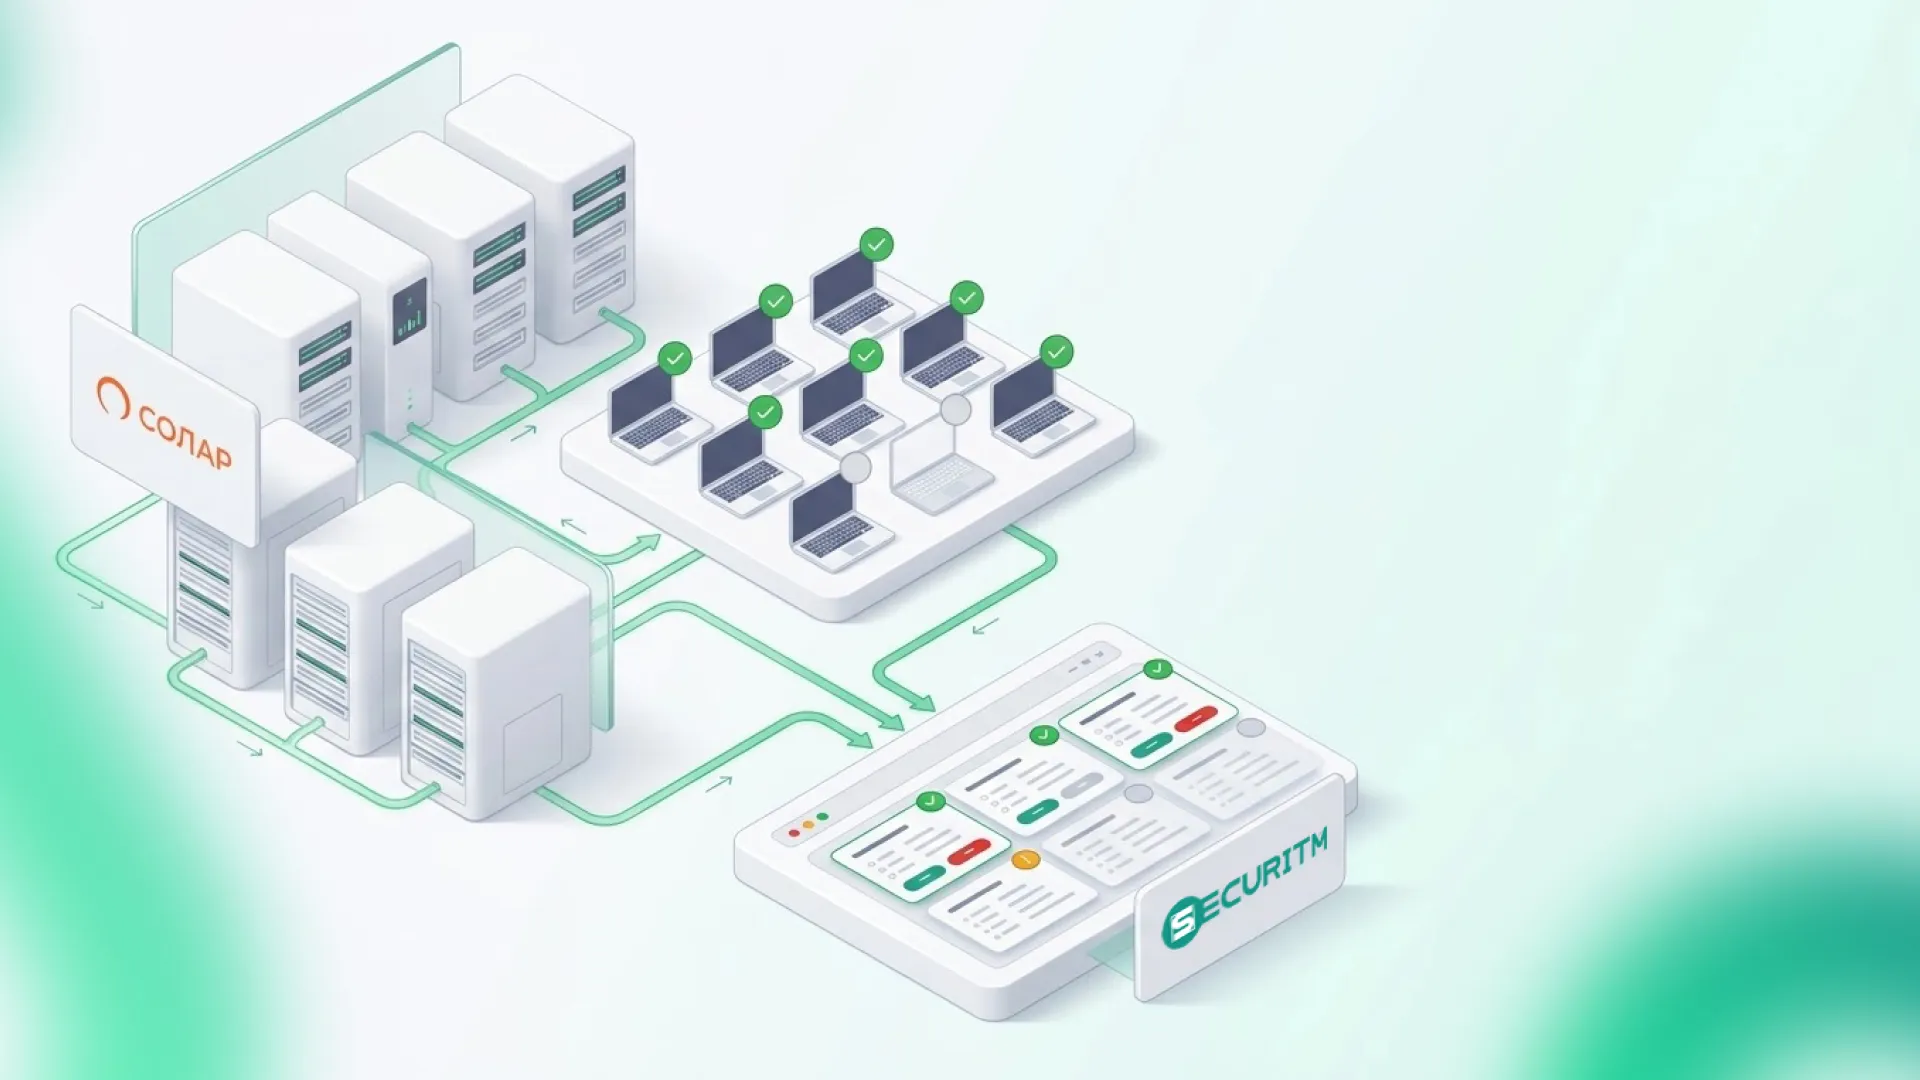
DLP-система следит за тем, куда уходят данные, но только на компьютерах, где работает ее агент. Новая рабочая станция без агента или агент с ошибкой открывают канал утечки, хотя в отчетах все выглядит под контролем. Проверять это вручную долго, а в сезон отпусков бывает просто некому.
Интеграция SECURITM с Solar Dozor сама подтягивает данные из DLP. Контроль за покрытием больше не зависит от того, кто сегодня на месте.
Агенты DLP в реестре активов
Компьютеры из Solar Dozor появляются в реестре активов SECURITM. В карточке каждого видны статус работы агента и его ошибки, версия, примененная конфигурация и группа, в которую компьютер входит в DLP. Там же активный пользователь, которого обнаружил агент. Зная пользователя, проще понять, к кому идти, если с агентом что-то не так.
Покрытие DLP рядом с остальными СЗИ
В модуле метрик появляется показатель по активам из Solar Dozor. Данные DLP ложатся в тот же реестр, что и сведения от антивируса, EDR или Active Directory. В одном окне видно, на каких компьютерах DLP нет, и эта картина обновляется по расписанию. Хосты, о которых DLP давно ничего не сообщала, уходят в архив по заданному правилу.
Данные DLP в процессах ИБ
Дальше активы и сведения из Solar Dozor работают как обычно. Их учитывают при оценке рисков утечки и используют как подтверждение требований к защите от утечек. По проблемным агентам ставят задачи, а сценарии автоматизации реагируют на изменения без участия человека.
Как начать
Для подключения нужны адрес сервера Solar Dozor и учетная запись с полным доступом к управлению Endpoint Agents. Инструкция по настройке есть в справке.